Quando a guerra cibernética chega à geladeira do supermercado
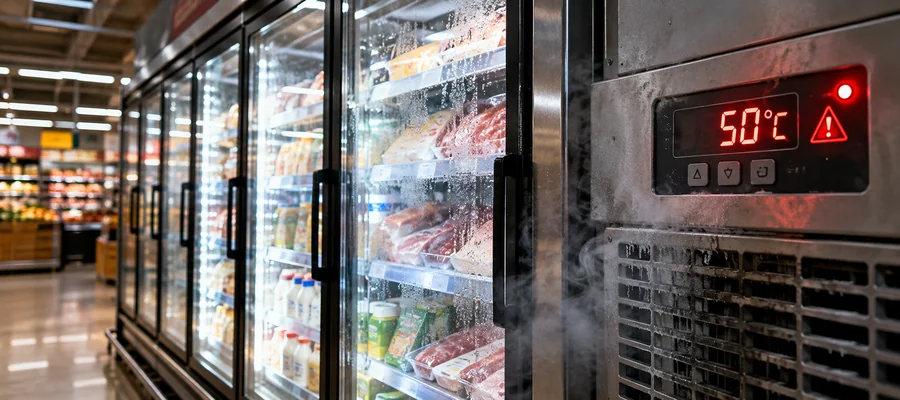
Da interrupção de sistemas de refrigeração ao abastecimento de água, os ataques cibernéticos mostram que a disputa pelo poder no mundo digital já alcança o cotidiano das pessoas. Mais do que comprometer computadores, essas operações podem desestabilizar sociedades, afetar serviços essenciais e enfraquecer a confiança nas instituições.
Imagine entrar em um supermercado e encontrar as geladeiras desligadas. Leite, iogurtes, queijos e outros alimentos perecíveis precisam ser descartados. Não houve uma tempestade, uma greve de transportadores ou uma interrupção generalizada de energia. O problema começou em algum lugar do mundo digital. Agora imagine chegar à estação de transporte público e descobrir que os sistemas de venda de passagens estão indisponíveis. Ou abrir a torneira de casa sem saber se a água é segura para consumo. Ou ainda encontrar longas filas nos postos de combustível porque os sistemas que sustentam sua operação foram comprometidos.
O que essas situações têm em comum?
Todas ilustram como um incidente cibernético ultrapassa as fronteiras dos sistemas computacionais e produz consequências concretas na vida das pessoas.
A cibersegurança deixou de ser apenas uma questão de proteger sistemas digitais e dados. Tornou-se uma questão de proteger o funcionamento da sociedade.
Do ataque digital ao impacto físico
Durante muito tempo, a percepção pública sobre os ataques cibernéticos esteve associada ao roubo de senhas, ao vazamento de informações pessoais e à invasão de computadores. Muitos mencionava: “Tudo bem, podem me atacar, eu não tenho nada a esconder!”. Porém, apesar dessas ameaças continuarem relevantes, a crescente digitalização dos serviços essenciais ampliou consideravelmente o alcance dos incidentes. Os supermercados dependem de sistemas de monitoramento e controle de refrigeração. As ferrovias utilizam plataformas digitais para bilhetagem, sinalização, logística e comunicação. Os sistemas de abastecimento de água combinam sensores, controladores industriais e plataformas de supervisão. Os postos de combustível dependem de sistemas de pagamento, gerenciamento de estoques e equipamentos conectados.
Essa integração oferece ganhos extraordinários de eficiência, mas também cria novas dependências. Quando um sistema digital falha ou é deliberadamente comprometido, suas consequências se propagam para processos físicos e operacionais. Um ataque não precisa destruir uma instalação para interromper seus serviços. Em determinadas circunstâncias, basta tornar indisponível um componente digital do qual toda a operação depende. É importante observar que nem toda indisponibilidade representa comprometimento direto de sistemas industriais. Um ataque de negação de serviço, por exemplo, pode afetar plataformas públicas e serviços digitais sem alterar fisicamente os equipamentos operacionais. Ainda assim, os impactos sobre usuários e organizações são significativos.
O resultado é uma mudança importante: o dano cibernético não se mede apenas em dados perdidos ou computadores comprometidos, mas também em serviços interrompidos, recursos desperdiçados e pessoas afetadas.
Por que atacar uma geladeira?
À primeira vista, atacar sistemas de refrigeração de supermercados parece uma escolha pouco estratégica. Por que alguém interessado em exercer poder político ou geopolítico escolheria justamente alimentos perecíveis como alvo? A resposta está na relação entre a dependência tecnológica, o impacto econômico e a percepção social. Um ataque contra a refrigeração de um supermercado pode provocar perdas financeiras, desperdício de alimentos, dificuldades logísticas e interrupção do abastecimento. Mas existe uma dimensão adicional: a visibilidade. Uma geladeira vazia ou um supermercado descartando produtos produz uma imagem compreensível para qualquer pessoa, independentemente de seu conhecimento tecnológico. O mesmo acontece com uma estação ferroviária lotada, uma fila de automóveis em um posto de combustível ou uma comunidade preocupada com o fornecimento de água. Essas imagens circulam rapidamente nas redes sociais, ampliando a percepção de vulnerabilidade. Um incidente tecnicamente limitado, portanto, produz repercussões sociais muito superiores à extensão inicial do comprometimento. É nesse ponto que a cibersegurança encontra a psicologia social e a geopolítica.
Operações psicológicas: quando o objetivo também é produzir medo
No contexto de conflitos e disputas geopolíticas, os ataques cibernéticos são utilizados como instrumentos de influência. Algumas dessas ações se aproximam do conceito de operações psicológicas, frequentemente chamadas de PSYOPS (Psychological Operations). Uma operação psicológica busca influenciar percepções, emoções, comportamentos ou decisões de determinados públicos. Quando uma ofensiva cibernética é deliberadamente planejada para gerar insegurança, provocar desconfiança nas instituições ou ampliar tensões sociais, seus efeitos extrapolam os danos técnicos imediatos.
Considere dois cenários. No primeiro, um ataque compromete um sistema administrativo interno, provocando atrasos pouco visíveis para a população. No segundo, um ataque interrompe um serviço amplamente utilizado, gerando filas, reclamações, imagens nas redes sociais e cobertura jornalística. Embora o primeiro possa ser tecnicamente mais sofisticado, o segundo talvez produza maior repercussão pública. Essa diferença ajuda a explicar por que os serviços cotidianos podem se tornar alvos atraentes em campanhas de desestabilização. Entretanto, uma distinção é fundamental: nem todo ataque contra serviços essenciais constitui uma operação psicológica.
Para caracterizar uma campanha dessa natureza, é necessário considerar evidências sobre intenção, coordenação, escolha dos alvos e objetivos dos responsáveis. O medo gerado por um incidente não demonstra, isoladamente, que produzir medo era seu propósito. Essa cautela é particularmente importante quando se discute a possível participação de Estados em operações cibernéticas.
O ciberespaço como instrumento de poder
O uso de capacidades cibernéticas em disputas internacionais não é novidade. O que chama atenção é a ampliação da superfície de ataque e a possibilidade de produzir efeitos sobre populações civis sem recorrer diretamente a meios militares convencionais. Governos, grupos hacktivistas, organizações criminosas e agentes que atuam em alinhamento com interesses estatais podem explorar vulnerabilidades em serviços digitais e infraestruturas críticas. Atribuir uma operação a determinado Estado, entretanto, é uma tarefa complexa.
Os atacantes podem utilizar servidores distribuídos, identidades falsas, ferramentas compartilhadas e intermediários para dificultar sua identificação. Além disso, existem diferenças importantes entre um grupo declarar apoio a um governo, agir em convergência com seus interesses e efetivamente receber ordens ou recursos desse Estado. Essa distinção é essencial para evitar conclusões precipitadas. Os atores associados a interesses russos, iranianos e norte-coreanos aparecem frequentemente em relatórios internacionais de inteligência de ameaças, embora seus objetivos, capacidades e métodos variem consideravelmente. Alguns priorizam espionagem e obtenção de informações estratégicas. Outros buscam ganhos financeiros, interrupção de serviços ou influência política. Não existe, portanto, uma única forma de atuação estatal no ciberespaço. O que esses cenários evidenciam é que a infraestrutura digital se tornou um componente importante das relações de poder contemporâneas.
E o Brasil? Estamos preparados?
A discussão não se limita à Europa ou aos Estados Unidos.
O Brasil possui uma sociedade profundamente dependente de serviços digitais, com sistemas bancários altamente conectados, plataformas de serviços públicos, infraestrutura energética, telecomunicações, cadeias logísticas e operações industriais cada vez mais digitalizadas. Essa transformação representa uma oportunidade para o desenvolvimento econômico e social. Mas também amplia a exposição a incidentes cibernéticos.
Imagine os efeitos de uma interrupção prolongada em sistemas responsáveis pela distribuição de medicamentos, pela logística de alimentos ou pelo abastecimento de água de uma região metropolitana. Mesmo que o incidente tenha origem em um componente tecnológico relativamente pequeno, suas consequências podem alcançar milhares ou milhões de pessoas. Além disso, a interdependência entre organizações cria riscos de propagação. Uma falha em um fornecedor de tecnologia, em um serviço de conectividade ou em uma plataforma compartilhada pode comprometer diversas operações simultaneamente. Nesse contexto, proteger cada organização isoladamente já não é suficiente. Precisamos compreender as dependências entre sistemas, identificar serviços essenciais e desenvolver mecanismos capazes de preservar suas funções críticas mesmo diante de ataques.
Da proteção à resiliência cibernética
Tradicionalmente, muitas estratégias de segurança concentram seus esforços em impedir que ataques aconteçam. Firewalls, autenticação multifator, criptografia, monitoramento e detecção de intrusões continuam indispensáveis. Entretanto, diante da complexidade dos sistemas atuais, não é razoável assumir que todos os ataques poderão ser evitados.
A pergunta deixa de ser apenas:
Como impedir que um atacante entre?
E passa a incluir outras questões:
O que acontece quando um componente é comprometido? Quais serviços precisam continuar funcionando? Como limitar a propagação do incidente? Quanto tempo a sociedade pode tolerar a interrupção? Como recuperar a operação com segurança?
Essas perguntas conduzem ao conceito de resiliência cibernética.
A resiliência não significa invulnerabilidade. Significa desenvolver capacidades de antecipar, resistir, absorver impactos, adaptar-se e recuperar funções essenciais diante de condições adversas. Em sistemas que integram componentes digitais e físicos, isso pode envolver arquiteturas redundantes, segmentação de redes, modos de operação degradada, procedimentos manuais de contingência, monitoramento contínuo e planos de recuperação testados. A inteligência artificial também contribui para identificar os comportamentos anômalos, correlacionar os sinais de comprometimento e apoiar as decisões de resposta. Mas, sua utilização precisa considerar riscos adicionais, como falsos positivos, manipulação de modelos, dependência de dados e decisões automatizadas inadequadas. O desafio científico é desenvolver sistemas que não apenas detectem ameaças, mas que consigam adaptar suas estratégias de defesa sem comprometer a continuidade operacional.
A dimensão humana da cibersegurança
Há ainda um aspecto frequentemente negligenciado.
Quando um serviço essencial deixa de funcionar, as consequências não são distribuídas igualmente pela sociedade. As pessoas que dependem de transporte público, pacientes que necessitam de atendimento contínuo e comunidades com acesso limitado a serviços alternativos sofrem impactos desproporcionais. Isso significa que a análise de riscos cibernéticos precisa considerar também vulnerabilidades sociais. Uma avaliação baseada exclusivamente no valor financeiro dos ativos pode deixar de identificar consequências humanas relevantes. Proteger a infraestrutura digital exige compreender quem depende dela, quais alternativas estão disponíveis e quais grupos serão mais afetados por uma interrupção. A comunicação durante incidentes também é fundamental. Informações claras, tempestivas e verificáveis reduzem incertezas e evitam que rumores ampliem os efeitos de um ataque. Assim, a resiliência cibernética não depende apenas de tecnologia. Ela exige coordenação institucional, preparação organizacional, educação, comunicação pública e políticas de continuidade de serviços.
A próxima fronteira da cibersegurança
A geladeira de um supermercado parece distante das grandes disputas geopolíticas. Mas, ela representa uma transformação profunda. À medida que os sistemas digitais se tornam indispensáveis para o funcionamento das cidades, da economia e dos serviços públicos, sua segurança passa a integrar a própria capacidade de uma sociedade continuar operando em situações de crise. O desafio não é apenas construir sistemas mais difíceis de atacar. É construir sistemas, organizações e instituições capazes de continuar funcionando, adaptar-se e recuperar-se quando ataques inevitavelmente ocorrerem.
A pergunta central já não é somente se nossos sistemas estão seguros.
É se nossa sociedade está preparada para continuar funcionando quando eles não estiverem.
E talvez seja justamente na geladeira de um supermercado, na estação de trem ou na torneira de uma residência que essa pergunta se torne mais concreta para todos nós.
——–
Esta matéria foi escrita por Michele Nogueira, Professora Titular do Departamento de Ciência da Computação da UFMG.
Referências:
Se você gostou desta matéria, cite.
Como citar esta matéria:
NOGUEIRA, Michele. Quando a guerra cibernética chega à geladeira do supermercado. SBC Horizontes, Outubro 2026. ISSN 2175-9235. Acesso em: DD mês. AAAA.